 Ampliar esquema ↗
// OBJETIVOS DE LA CLASE
- 1. Comprender el modelo OSI: sus siete capas y el propósito de dividir la comunicación en niveles.
- 2. Entender por qué se utiliza en redes: permite diseñar, resolver problemas y estandarizar protocolos.
- 3. Identificar sus capas: y reconocer qué diferencia a una capa de la siguiente.
1. El Concepto de Encapsulación y Unidades de Datos (PDU)
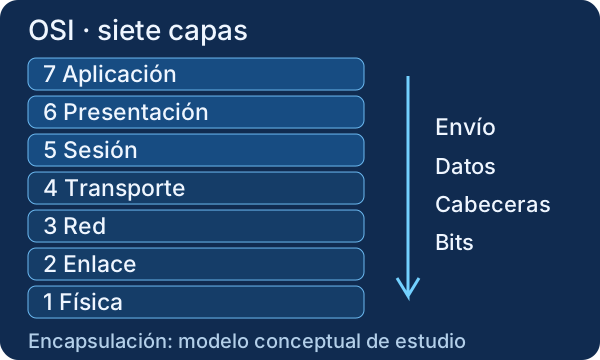
Para transmitir información entre dos hosts sin que una falla de hardware obligue a reescribir las aplicaciones, el modelo OSI establece el principio de encapsulación. Al descender por la pila jerárquica, cada capa toma la información de la capa superior como datos brutos (payload) y le adosa su propia cabecera (header) con metadatos de control.
Capa 7 · Aplicación
Es la capa con la que interactúas directamente: la interfaz entre el usuario y los servicios de red. No comprende los programas en sí (como el navegador o Word), sino los protocolos que dichos programas invocan cuando necesitan servicios de comunicación remota.
es la única capa que interactúa directamente contigo; todas las demás trabajan de forma invisible detrás de cada clic.
Protocolos principales:
| Protocolo | Puerto(s) | Función |
|---|---|---|
| HTTP | 80, 8080 | Cliente-servidor en la web |
| HTTPS | 443 | HTTP cifrado y seguro |
| FTP | 20, 21 | Transferencia de archivos |
| DNS | 53 | Traduce dominios a IP |
| SMTP | 25, 587, 465 | Envío y recepción de correo |
| SSH | 22, 2222 | Acceso remoto cifrado |
Cuando una petición sale de Capa 7, el protocolo DNS (Puerto 53 UDP/TCP) interviene previamente si se usó un FQDN (como mastertechg.com) para resolver la dirección de Capa 3. La aplicación solicita al sistema operativo un puerto efímero (rango 49152 a 65535) para recibir la respuesta que el servidor enviará desde su puerto bien conocido (ej: 443).
Capa 6 · Presentación
Se encarga de que los datos se puedan entender y de protegerlos. Actúa como el traductor de la red, garantizando que máquinas con diferentes arquitecturas internas (ej: Little Endian vs Big Endian, o codificaciones ASCII vs UTF-8) puedan interpretar el flujo sin distorsión semántica.
a diferencia de la Aplicación, ya no importa el mensaje, sino su formato: traducción, cifrado y compresión.
Capa 5 · Sesión
Establece, controla y cierra la conexión (sesión) entre dos sistemas. Es el árbitro que gestiona el control del diálogo, impidiendo que ambos extremos intenten transmitir de forma desordenada o sin puntos de control verificables ante interrupciones.
Aplicación y Presentación definen el contenido; la Sesión administra el diálogo: inicio, pausa y cierre.
Gestión de Tokens:
| Token | Función |
|---|---|
| Dato (Data Token) | Identifica qué se transmite y cuándo. En canales semidúplex (Half-Duplex), el dispositivo que posee este token es el único autorizado para emitir información. |
| Actividad (Activity) | Divide la conexión; puede reanudarse. Permite seccionar un proceso largo en bloques lógicos independientes que pueden pausarse ante microcortes sin abortar la operación completa. |
| Sincronización (Sync) | Sincroniza con un código temporal. Inserta checkpoints o marcas de verificación en el flujo. Si la transmisión de un archivo pesado falla, la sesión se restablece a partir del último punto Sync validado. |
| Finalización (Release) | Cierra la sesión y el canal. Asegura una terminación ordenada en ambos extremos, liberando los recursos de memoria asignados al diálogo. |
Capa 4 · Transporte
Entrega los datos de extremo a extremo, tomando la información de la Sesión y entregándola a la Red. Esta capa no sabe qué significan los bits ni qué ruta tomarán por el mundo; su responsabilidad exclusiva es que los datos salgan de un proceso emisor y lleguen íntegros al proceso receptor mediante el uso de puertos lógicos.
ya no importa el mensaje, sino que llegue completo: elige entre confiabilidad (TCP) y velocidad (UDP).
Envía en orden, enumerando y verificando la entrega. Prioriza confiabilidad.
Utiliza el saludo de tres vías (Three-Way Handshake: SYN, SYN-ACK, ACK) antes de enviar un solo byte, y exige acuses de recibo constantes.
Comunicación más rápida, sin verificar el orden. Prioriza la velocidad.
Protocolo no orientado a conexión (Connectionless). No hay handshake ni retransmisiones; si un paquete se descarta por congestión, se ignora en beneficio del tiempo real.
Transporte — Servicios I (Seguimos en la Capa 4: algunos servicios que hacen posible su función):
Transporte — Servicios II (Y otros servicios adicionales de la misma capa):
Capa 3 · Red
Determina la ruta lógica de los datos entre redes distintas: direccionamiento, enrutamiento y reenvío. Aquí operan los Routers (enrutadores), quienes examinan la cabecera IP para consultar sus tablas de ruteo dinámicas (BGP, OSPF) y decidir el próximo salto (Next Hop).
el Transporte confía en que los datos lleguen; la Red decide POR DÓNDE viajan, usando direcciones IP.
Protocolos:
| Protocolo | Función |
|---|---|
| IP | Identifica cada equipo (IPv4 / IPv6). Proporciona direccionamiento jerárquico no orientado a conexión con entrega de "mejor esfuerzo" (Best Effort). |
| ICMP | Mensajes de error e información operativa. Herramientas fundamentales de diagnóstico como ping y traceroute operan sobre ICMP. |
| IPSec | Autentica y cifra los paquetes sobre IP. Protocolo estándar para la creación de túneles VPN empresariales y canales seguros a nivel de capa 3. |
Capa 2 · Enlace de Datos
Transfiere datos de forma confiable entre nodos de una misma red local (LAN). Mientras que las direcciones IP son lógicas y cambian según la red, las tramas de capa 2 utilizan las direcciones físicas de hardware de 48 bits (dirección MAC) grabadas en la tarjeta de interfaz de red (NIC). Aquí operan los Switches.
la Red mueve paquetes entre redes con direcciones IP; el Enlace mueve tramas en la red local, con direcciones MAC.
Gestiona la comunicación entre los protocolos de red y la MAC. Proporciona sincronización de tramas, control de flujo en el enlace y notificación de errores al software de capa superior.
Interactúa con el hardware y encapsula los datos. Añade la cabecera con la MAC destino/origen y el tráiler de verificación de redundancia cíclica (CRC / FCS) para descartar tramas corruptas.
Capa 1 · Física
Es la base del modelo OSI: transmite bits crudos como señales eléctricas, ópticas o de radio. Define las especificaciones eléctricas, mecánicas, temporales y funcionales para activar, mantener y desactivar el enlace físico entre sistemas finales.
es la única capa que no maneja datos con significado, sino señales físicas reales sobre el medio.
Volviendo al ejemplo del WhatsApp ¿Qué pasa cuando envías un mensaje?
Recorrido descendente exacto de la información a través de la pila OSI al enviar un mensaje:
| Capa OSI | Flujo en WhatsApp |
|---|---|
| Aplicación | El usuario escribe “Hola” en WhatsApp, la app interpreta el mensaje y decide enviarlo a través de internet. |
| Presentación | El mensaje se convierte a formato digital (binario), se cifra (en el caso de WhatsApp → cifrado extremo a extremo). |
| Sesión | Se verifica que exista una sesión activa entre ambos usuarios, se mantiene la conexión lógica y se controla que el envío tenga continuidad. |
| Transporte | Se divide el mensaje en partes (segmentos) y se decide protocolo: TCP → confiable UDP → rápido WhatsApp usa una combinación dependiendo del tipo de dato. |
| Red | Se asigna dirección IP de origen y destino, se decide la ruta (enrutamiento) y cada segmento se convierte en paquete. |
| Enlace de Datos | Se agregan direcciones MAC Se encapsulan en tramas (frames) Se detectan errores de transmisión local. |
| Física | Los datos se convierten en señales, eléctricas, ópticas u ondas (WiFi / datos móviles). |
Banco de Preguntas Slido
Preguntas oficiales de evaluación formativa de la presentación con sus respuestas de estudio desarrolladas:
Es un marco teórico y pedagógico desarrollado por ISO que divide la comunicación en 7 capas para estandarizar protocolos y facilitar el diseño y diagnóstico.
Tiene exactamente 7 capas: Aplicación, Presentación, Sesión, Transporte, Red, Enlace de datos y Física.
La ISO (Organización Internacional de Normalización).
OSI es un modelo conceptual y teórico de 7 capas; TCP/IP es la arquitectura práctica implementada de 4 capas sobre la que opera Internet.
Tiene 4 capas: Aplicación, Transporte, Internet y Acceso a Red.
En la Capa 7 (Aplicación), operando habitualmente en los puertos 80 y 8080.
Garantizar que los datos se puedan entender y proteger: traducción a binario, formato, cifrado y compresión.
El protocolo TCP (Transmission Control Protocol) en la Capa 4 de Transporte.
La capa de Internet (que consolida la Capa 3 de Red de OSI).
La Capa 3 (Red) mediante protocolos IPv4 e IPv6.
Conclusión
"El modelo OSI permite comprender cómo se comunican los sistemas en una red mediante una estructura en capas. Cada capa cumple una función específica, facilitando el diseño, implementación y diagnóstico de redes. El modelo TCP/IP representa la aplicación práctica utilizada en Internet. Ambos modelos son fundamentales para entender y trabajar con infraestructura de redes."
Desglose Técnico de los 4 Pilares de la Conclusión:
Al aislar funciones en 7 niveles independientes, los desarrolladores de software y fabricantes de hardware pueden innovar en una capa (por ejemplo, crear nuevos estándares en la Capa Física) sin necesidad de reescribir las aplicaciones de alto nivel o los protocolos de transporte.
Proporciona un marco sistemático para resolver fallas. Permite seguir enfoques estructurados como Bottom-Up (desde el cable y la señal física hacia arriba) o Top-Down (desde la aplicación hacia abajo), aislando si un error se debe a configuración IP, socket de transporte o enlace local.
Aunque OSI entrega el marco pedagógico y formal más detallado, Internet opera bajo la pila TCP/IP de 4 capas. TCP/IP demostró ser más pragmático al agrupar Aplicación, Presentación y Sesión en una única capa orientada directamente al software.
Ambos marcos garantizan que dispositivos con arquitecturas, microprocesadores y sistemas operativos completamente distintos puedan comunicarse sin fricción bajo reglas abiertas y estandarizadas.